
Si vous hébergez vous-même n8n pour automatiser vos devis, vos relances ou vos agents IA, 2026 a été une année sous tension. Plusieurs failles critiques ont permis, sur des instances non mises à jour, de prendre le contrôle du serveur à distance. Bonne nouvelle : les protections sont connues et accessibles. Voici ce qui s’est passé, et la checklist que j’applique sur les instances de mes clients.
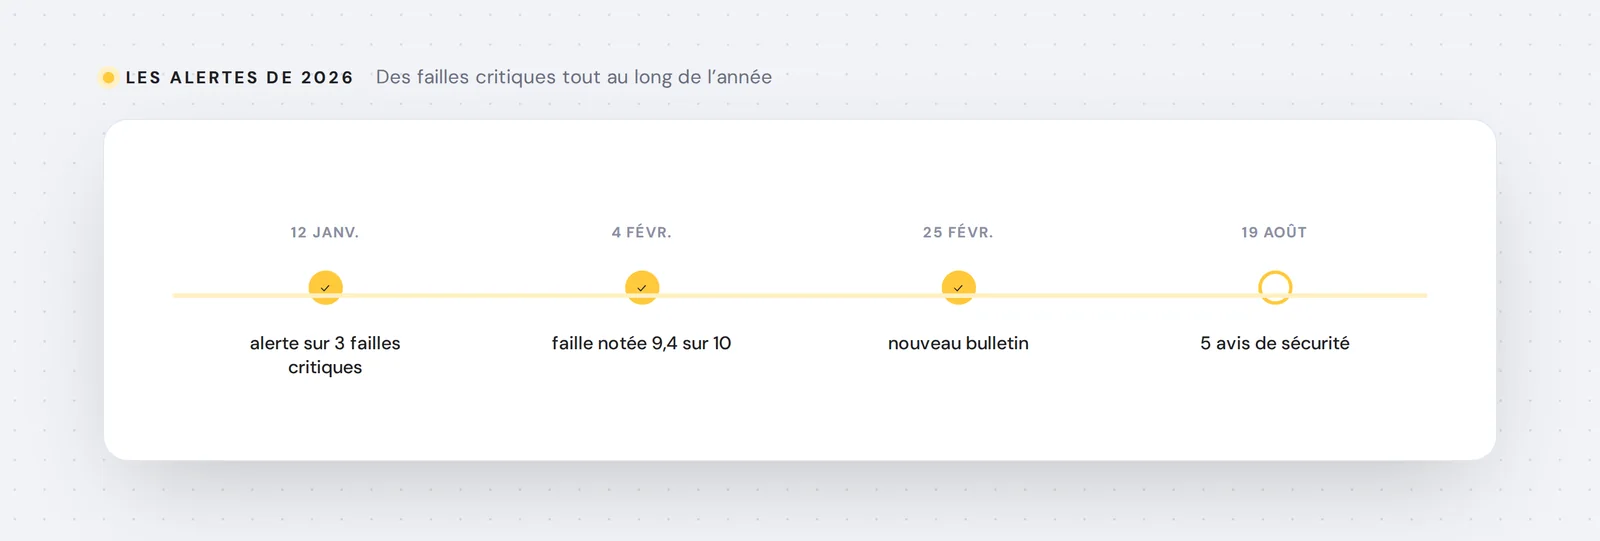
En bref : En 2026, n8n a connu plusieurs failles critiques. La plus grave, CVE-2026-21858 (note 10 sur 10), permettait à n’importe qui de prendre le contrôle d’une instance via un webhook, sans mot de passe ; elle touchait les versions 1.65.0 à 1.120.x et a fait l’objet d’une alerte officielle canadienne le 12 janvier 2026. En février, CVE-2026-25049 (9,4 sur 10) a été corrigée en 2.5.2. Le 19 août 2026, cinq nouveaux avis ont suivi. Pour une instance auto-hébergée, la parade tient en dix mesures : mises à jour chaque semaine, accès chiffré, double authentification, webhooks restreints, sauvegarde de la clé de chiffrement, PostgreSQL et surveillance.
Ce qui s’est passé en 2026, sans jargon
Les failles de sécurité sont notées sur une échelle de 0 à 10 (le score CVSS). Au-dessus de 9, on parle de faille critique. n8n en a connu plusieurs cette année.
- Janvier : CVE-2026-21858, note 10. Un attaquant pouvait exécuter du code sur votre serveur via un webhook, sans aucun identifiant. Corrigée en 1.121.0
- Janvier : deux autres failles critiques signalées dans la même alerte canadienne du 12 janvier, corrigées en 1.121.3 et 1.120.4
- Février : CVE-2026-25049, note 9,4. Un utilisateur connecté pouvait prendre le contrôle du serveur. Corrigée en 1.123.17 et 2.5.2
- Août : cinq avis publiés le 19 août, dont une faille notée 8,7 sur la fonction $fromAI, corrigés à partir de 2.35.4 et 2.36.2
Une précision honnête : les détails de la vague d’août proviennent d’une source tierce et ne sont que partiellement vérifiés. Le message reste le même : une instance qui n’est pas mise à jour est exposée.
Pourquoi une instance auto-hébergée est plus exposée
Quand vous hébergez n8n vous-même, vous gagnez le contrôle total de vos données. En contrepartie, la sécurité devient votre responsabilité. Personne ne met à jour le serveur à votre place.
Le risque n’est pas théorique. Une instance n8n concentre souvent les accès à votre CRM, à votre messagerie et à votre comptabilité. Un attaquant qui en prend le contrôle obtient donc bien plus qu’un outil d’automatisation : il obtient les clés de votre système d’information.
Le point faible le plus fréquent, ce sont les webhooks (des adresses web qui déclenchent un workflow quand on les appelle). Ils doivent être accessibles depuis internet pour recevoir un formulaire ou un paiement. C’est justement par là qu’est passée la faille la plus grave de l’année.
La checklist en 10 mesures
Voici les dix mesures que je mets en place sur chaque instance auto-hébergée. Aucune ne demande un budget important, seulement de la discipline.
Mettre à jour et isoler
- 1. Mettre à jour n8n chaque semaine, et au plus vite après un bulletin de sécurité
- 2. Passer en version 2.x : la branche 1.x ne reçoit plus de correctifs
- 3. Garder les task runners activés, pour isoler le code personnalisé du serveur
- 4. Laisser désactivés les nœuds qui exécutent des commandes système, sauf besoin précis
Protéger l’accès
- 5. Placer l’instance derrière un reverse proxy (un intermédiaire qui chiffre les échanges), comme Caddy, avec un certificat TLS
- 6. Activer la double authentification pour tous les comptes et limiter les droits via les projets et les rôles
- 7. Restreindre les webhooks : les exposer uniquement quand c’est nécessaire, et les protéger par une authentification
Sauvegarder et surveiller
- 8. Sauvegarder la clé de chiffrement, stockée dans le dossier de données de n8n : sans elle, vos identifiants enregistrés sont perdus
- 9. Utiliser PostgreSQL en production, plus robuste et plus simple à sauvegarder
- 10. Surveiller l’activité et s’abonner aux bulletins de sécurité de n8n pour réagir le jour même
La mesure la plus négligée est la sauvegarde de la clé de chiffrement. Sur une restauration après incident, c’est elle qui fait la différence entre une reprise en une heure et la ressaisie de tous vos accès.
Quand préférer n8n Cloud
Si personne ne peut s’engager à mettre à jour l’instance chaque semaine, n8n Cloud est plus raisonnable. L’éditeur gère les correctifs, l’hébergement est sur Microsoft Azure avec des données dans l’Union européenne, et son programme de sécurité est aligné sur la norme SOC 2.
Le compromis est connu : Microsoft est une société américaine, soumise au Cloud Act, et la région exacte n’est pas précisée. Pour des données sensibles, je préfère une instance auto-hébergée en Europe, par exemple chez Infomaniak ou Hetzner, mais maintenue sérieusement.
RGPD : qui est responsable en cas de faille ?
C’est vous. Si vos workflows traitent des données personnelles de clients, de candidats ou de salariés, votre entreprise reste responsable de leur sécurité, même si l’outil est gratuit. Une faille exploitée peut constituer une violation de données à documenter et, selon les cas, à notifier à la CNIL.
Concrètement, gardez une trace de vos mises à jour, de vos sauvegardes et des accès. En cas de contrôle, cette documentation montre que vous avez pris les mesures raisonnables.
Comment je sécurise les instances de mes clients
Je commence toujours par un état des lieux : version installée, webhooks exposés, comptes actifs, date de la dernière sauvegarde. Dans la plupart des cas, une demi-journée suffit pour remettre une instance au niveau, puis quelques minutes par semaine pour la maintenir.
- Une production TV qui gère des données de candidats : instance dédiée en Europe, webhooks protégés, mises à jour chaque lundi
- Une agence événementielle de 12 personnes : passage sur n8n Cloud, faute de ressources internes pour la maintenance
- Une PME industrielle : migration de 1.x vers 2.x, bascule vers PostgreSQL et sauvegarde externe de la clé de chiffrement
À lire aussi
- Déployer n8n chez Infomaniak pour 10 CHF par mois
- n8n 2.0 : ce qui change pour une PME en 2026
- n8n vs Make vs Zapier 2026 : lequel choisir ?
Vous n’êtes pas sûr que votre instance n8n soit à jour et protégée ? Réservons 30 minutes pour un audit gratuit de votre installation.
Questions fréquentes
Quelle est la faille n8n la plus grave de 2026 ?
CVE-2026-21858, notée 10 sur 10. Elle permettait à un attaquant d’exécuter du code sur le serveur via un webhook, sans aucun identifiant. Elle touchait les versions 1.65.0 à 1.120.x et a été corrigée en 1.121.0. Le Centre canadien pour la cybersécurité a publié une alerte à son sujet le 12 janvier 2026.
À quelle fréquence mettre à jour n8n ?
Chaque semaine en auto-hébergement, puisque n8n publie une nouvelle version mineure quasiment toutes les semaines, et immédiatement après un bulletin de sécurité. Testez d’abord sur une copie si vos workflows sont critiques. Sur n8n Cloud, les mises à jour sont gérées par l’éditeur, ce qui réduit fortement la charge de maintenance.
n8n Cloud est-il plus sûr que l’auto-hébergement ?
Il est plus sûr si personne ne peut maintenir l’instance, car l’éditeur applique les correctifs et suit un programme aligné sur SOC 2. L’auto-hébergement offre plus de contrôle sur les données, notamment face au Cloud Act, mais seulement s’il est bien entretenu : mises à jour, sauvegardes, accès chiffré et double authentification.
Pourquoi sauvegarder la clé de chiffrement de n8n ?
n8n chiffre les identifiants que vous enregistrez (accès CRM, messagerie, comptabilité) avec une clé stockée dans son dossier de données. Si vous perdez cette clé lors d’une panne ou d’une migration, tous ces identifiants deviennent illisibles et doivent être ressaisis. Une copie hors du serveur évite ce scénario.
Suis-je responsable au titre du RGPD si mon instance n8n est piratée ?
Oui. Votre entreprise reste responsable des données personnelles traitées par ses workflows, même avec un outil gratuit. Une faille exploitée peut constituer une violation de données à documenter et, selon sa gravité, à notifier à la CNIL. Tenir un registre des mises à jour et des sauvegardes démontre votre sérieux.
Sources